
Un système d'exploitation GNU/Linux a trois types d'utilisateurs et trois types de droits distincts.
Cette page explique et présente les options les plus souvent utilisées pour des scripts et plus précisément la gestion de dossiers et fichiers de sites web sur un serveur Apache sous Linux.
Pour un complément d'information vous pouvez consulter les documentations d'ubuntu-fr.org :
- les permissions
- Les répertoires de travail d'un serveur lamp
I - La commande CHmod
Les types d'utilisateurs
- Le propriétaire du fichier (user)
- Le groupe du propriétaire du fichier (group)
- Les autres utilisateurs, ou encore le reste du monde (others)
Les types de droits
- r : droit de lecture (read)
- w : droit d'écriture (write)
- x : droit d'exécution (eXecute)
II - Correspondances des droits en binaire/octale et leurs significations
| Position Binaire | Valeur octale | Droits | Signification |
|---|---|---|---|
| 000 | 0 | - - - | Aucun droit |
| 001 | 1 | - -x | - Fichier : Exécution - Dossier : traversée du répertoire et accès aux éléments selon leurs propres permissions |
| 010 | 2 | - w - | Ecriture |
| 011 | 3 | - w x | Écriture et exécution |
| 100 | 4 | r - - | Lire |
| 101 | 5 | r - x | Lire et exécuter |
| 110 | 6 | r w - | Lire et écrire |
| 111 | 7 | r w x | Lire écrire et exécuter |
Ainsi pour modifier les droits de façon octale, la meilleure façon pour être certain du résultat, est d'additionner ceux-ci.
Par exemple : changer les droits du fichier "monscript" pour que je sois (moi le propriétaire) le seul à pouvoir le modifier, que les personnes de mon groupe puissent le lire comme l'exécuter et que le reste du monde puisse uniquement l'exécuter :
| Type d'utilisateurs | Propriétaire | Groupe | Les autres |
|---|---|---|---|
| Droits | r w x | r - x | - - x |
| Position Binaire | 111 | 101 | 001 |
| Valeur Octale | 7 | 5 | 1 |
Il faudra donc lancer dans la console pour modifier ces droits comme ci-dessus :
chmod 751 monscript
En bonus : un calculateur de CHMOD en ligne.
III - Récapitulatif des différentes valeurs possibles fréquemment utilisées
Le droit x n'a pas exactement la même signification selon le type d'objet.
- Pour un fichier, il permet de l'exécuter.
- Pour un répertoire, il permet de le traverser, c'est-à-dire d'accéder aux fichiers et sous-répertoires qu'il contient.
Cette distinction est à prendre en compte dans les valeurs octales présentées ci-dessous.
644 - Lecture, écriture pour le propriétaire / Lecture pour les autres
| Type d'utilisateurs | Propriétaire | Groupe | Les autres |
|---|---|---|---|
| Droits | r w - | r - - | r - - |
| Position Binaire | 110 | 100 | 100 |
| Valeur Octale | 6 | 4 | 4 |
664 - Lecture et écriture pour le propriétaire et le groupe, lecture seule pour les autres
| Type d'utilisateurs | Propriétaire | Groupe | Les autres |
|---|---|---|---|
| Droits | r w - | r w - | r - - |
| Position Binaire | 110 | 110 | 100 |
| Valeur Octale | 6 | 6 | 4 |
666 - Lecture, écriture pour tout le monde
| Type d'utilisateurs | Propriétaire | Groupe | Les autres |
|---|---|---|---|
| Droits | r w - | r w - | r w - |
| Position Binaire | 110 | 110 | 110 |
| Valeur Octale | 6 | 6 | 6 |
700 - Lecture, écriture, exécution juste pour le propriétaire
| Type d'utilisateurs | Propriétaire | Groupe | Les autres |
|---|---|---|---|
| Droits | r w x | - - - | - - - |
| Position Binaire | 111 | 000 | 000 |
| Valeur Octale | 7 | 0 | 0 |
705 - Le propriétaire a tous les droits / Le groupe aucun / Les autres lire et executer
| Type d'utilisateurs | Propriétaire | Groupe | Les autres |
|---|---|---|---|
| Droits | r w x | - - - | r - x |
| Position Binaire | 111 | 000 | 101 |
| Valeur Octale | 7 | 0 | 5 |
| La ligne de code, par le protocole FTP à entrer (sur Filezilla) en cas de souci avec certains providers est : site chmod 705 / | |||
711 - Le propriétaire a tous les droits / Les autres peuvent uniquement traverser
| Type d'utilisateurs | Propriétaire | Groupe | Les autres |
|---|---|---|---|
| Droits | r w x | - -x | - -x |
| Position Binaire | 111 | 001 | 001 |
| Valeur Octale | 7 | 1 | 1 |
755 - Le propriétaire a tous les droits / Les autres lire et exécuter
| Type d'utilisateurs | Propriétaire | Groupe | Les autres |
|---|---|---|---|
| Droits | r w x | r - x | r - x |
| Position Binaire | 111 | 101 | 101 |
| Valeur Octale | 7 | 5 | 5 |
764 - Tous droits pour le propriétaire / Lecture, écriture pour le groupe / Lecture seule pour les autres
| Type d'utilisateurs | Propriétaire | Groupe | Les autres |
|---|---|---|---|
| Droits | r w x | r w - | r - - |
| Position Binaire | 111 | 110 | 100 |
| Valeur Octale | 7 | 6 | 4 |
770 - Tous les droits pour le propriétaire et le groupe / Aucun pour les autres
| Type d'utilisateurs | Propriétaire | Groupe | Les autres |
|---|---|---|---|
| Droits | r w x | r w x | - - - |
| Position Binaire | 111 | 111 | 000 |
| Valeur Octale | 7 | 7 | 0 |
774 - Tous les droits pour le propriétaire et le groupe / Lecture seule pour les autres
| Type d'utilisateurs | Propriétaire | Groupe | Les autres |
|---|---|---|---|
| Droits | r w x | r w x | r - - |
| Position Binaire | 111 | 111 | 100 |
| Valeur Octale | 7 | 7 | 4 |
775 - Tous les droits pour le propriétaire et le groupe / Lecture et exécution pour les autres
| Type d'utilisateurs | Propriétaire | Groupe | Les autres |
|---|---|---|---|
| Droits | r w x | r w x | r - x |
| Position Binaire | 111 | 111 | 101 |
| Valeur Octale | 7 | 7 | 5 |
777 - Tous les droits pour tous
| Type d'utilisateurs | Propriétaire | Groupe | Les autres |
|---|---|---|---|
| Droits | r w x | r w x | r w x |
| Position Binaire | 111 | 111 | 111 |
| Valeur Octale | 7 | 7 | 7 |
Pour modifier les droits d'un répertoire et de son contenu, il est possible d'utiliser l'option récursive -R.
Lorsque les fichiers et les répertoires doivent recevoir des permissions différentes, on peut utiliser find.
Exemple, pour attribuer les permissions 755 aux répertoires et 644 aux fichiers de ~/htdocs/mon-site, lancez :
find ~/htdocs/mon-site -type d -exec chmod 755 {} \;
find ~/htdocs/mon-site -type f -exec chmod 644 {} \;
IV - Afficher les droits d'un répertoire
Les droits des fichiers et des répertoires peuvent être affichés par la commande "ls -l"
Par exemple, afficher les droits des fichiers du répertoire ~/htdocs/mon-site :
ls -l ~/htdocs/mon-site
Le terminal affiche plusieurs informations sur chaque fichier ou répertoire, comme sur cet exemple en image :
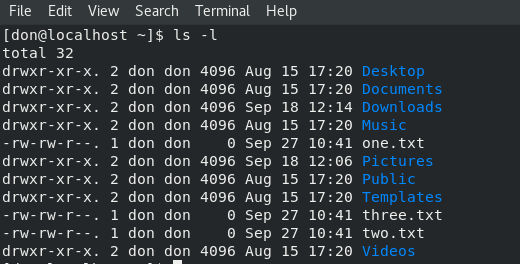
Voici la signification de ces neuf colonnes :
- Colonne 1 : indique le type de fichier et les permissions (-rw-r--r--).
- Colonne 2 : indique le nombre de liens physiques vers le fichier.
- Colonne 3 : indique le propriétaire du fichier (ici "don")
- Colonne 4 : indique le groupe propriétaire (ici "don" encore)
- Colonne 5 : indique la taille du fichier en octets.
- Colonne 6 : indique le mois de création et de dernière modification
- Colonne 7 : indique l'année de création et de dernière modification
- Colonne 8 : indique l'heure de création et de dernière modification
- Colonne 9 : indique le nom du fichier ou du répertoire
V - Format des droits
Le format des droits d'accès est une liste de 10 symboles.
- Le 1er symbole est soit un "-" soit un "l" soit un "d", ils indiquent s'il s'agit :
-
- d'un fichier (-)
- d'un lien (l)
- ou d'un dossier (d).
Ensuite suivent les trois groupes des trois symboles des permissions (rwx-). Par exemple :
| -rw-r--r-- | signifie que c'est un fichier dont les droits sont définis 644. |
| drwx------ | signifie que c'est un dossier dont les droits sont définis en 700 |
| lrwxrwxrwx | indique qu'il s'agit d'un lien symbolique. Les permissions affichées rwxrwxrwx ne doivent pas être interprétées comme celles d'un fichier classique. |
VI - Format numérique
Afficher les permissions des fichiers et dossiers en format numérique
Pour plus de lisibilité, vous pouvez afficher les droits en format numériques, c'est à dire exprimées en octal avec trois chiffres, très simplement par cette commande :
stat --format=%a mon-dossier
Exemple, pour un sous-dossier nommé joomla-test et obtenir ses permissions sous forme numérique, vous pouvez faire :
stat --format=%a joomla-test
Cela peut renvoyer quelque chose comme 755, 700, ou toute autre valeur en fonction des permissions réelles du dossier.
Pour afficher récursivement les permissions de tous les fichiers et sous-dossiers :
find mon-dossier -exec stat --format='%a %n' {} \;
Toujours dans notre exemple pour un dossier nommé joomla-test ce sera :
find joomla-test -exec stat --format=%a %n {} \;
Adaptez bien sûr les commandes ci-dessus avec le bon chemin d'accès à votre dossier, où sinon déplacez-vous dans son répertoire parent et utilisez « Ouvrir dans un terminal » via un clic droit, puis lancez votre commande.
VII - Les groupes d'utilisateurs
La notion de groupes d'utilisateurs est importante sous GNU/Linux.
- Les groupes permettent d'attribuer des mêmes droits à plusieurs utilisateurs
- Un utilisateur peut appartenir à 1 ou plusieurs groupes.
Par exemple, sur Ubuntu et Debian, Apache utilise généralement l'utilisateur www-data pour exécuter ses processus de traitement des requêtes HTTP, et le groupe www-data pour gérer les droits d'accès aux fichiers et aux répertoires, ainsi que d'autres mécanismes de contrôle des permissions.
Sous GNU/Linux, un utilisateur et un groupe sont deux notions distinctes. Ils peuvent porter le même nom, comme c'est le cas ici, sans pour autant désigner la même chose.
Si vous souhaitez savoir à quels groupes l'utilisateur actuel (généralement vous) appartient, la commande est :
groups
Si vous souhaitez savoir à quels groupes un utilisateur particulier appartient, ajoutez à cette commande le nom de l'utilisateur :
Par exemple pour l'utilisateur nommé olivia :
groups olivia
Pour ajouter un compte d'utilisateur existant à un groupe, sans le supprimer des autres groupes auxquels il appartient, il faut utiliser la commande usermod (en « super-utilisateur » uniquement).
Disons que nous voulons ajouter l'utilisateur olivia au groupe www-data, la commande sera :
sudo usermod -a -G www-data olivia
Comme vous le constatez, on utilise les options -a -G suivi du nom du groupe, puis le nom de l'utilisateur (respectez bien les espaces dans toutes les commandes).
Pour plus d'options sur la commande usermod, je vous renvoie à son manuel :
usermod -h
Trois autres commandes pouvant être utiles pour les groupes
Afficher uniquement le nom du groupe de tous les fichiers du répertoire courant et de ses sous-répertoires, récursivement
find . -type f -exec stat -c '%n : %G' {} \;
Afficher uniquement le nom du groupe de tous les fichiers du répertoire courant et de ses sous-répertoires, récursivement qui n'appartiennent pas au groupe de l'utilisateur actuel ($USER)
find . -type f ! -group "$(id -gn)" -exec stat -c '%G' {} \; | sort -u
Afficher la liste des fichiers qui n'appartiennent pas au groupe principal de l'utilisateur actuel, avec leur groupe respectif
find . -type f ! -group "$(id -gn)" -printf '%p : %G\n'
VIII - L'avantage du CHown
Pour éviter des chmod 666 (ou pire encore des 777), CHown permet de modifier le propriétaire d'un fichier.
• Par exemple, si un fichier appartient à www-data, alors que vous devez pouvoir le modifier avec votre compte utilisateur, vous pouvez en changer le propriétaire avec cette commande :
sudo chown -R "$USER" /chemin/vers/dossier
Cette variable est souvent utilisée dans des scripts ou en ligne de commande pour référencer dynamiquement le nom de l'utilisateur courant.
Comme d'ailleurs la variable $HOME (ou le raccourci du shell ~/) pour définir le chemin du dossier personnel de l'utilisateur.
• Pour modifier également le groupe propriétaire, utilisez la syntaxe :
sudo chown $USER:groupe mon_fichier
groupe doit être remplacé par le nom réel du groupe, par exemple www-data :
sudo chown $USER:www-data mon_fichier
Cela permet souvent de résoudre un problème de permissions sans avoir à modifier les droits avec chmod.
IX - Syntaxe de CHown
sudo chown nouveau_propriétaire:nom_du_groupe mon_fichier
Exemple : "olivia" devient la propriétaire du fichier "manuel.odt" dont le groupe propriétaire est "partageur" :
sudo chown olivia:partageur manuel.odt
Modifier seulement le propriétaire sans toucher au groupe
sudo chown nouveau_propriétaire nom_du_fichier
Exemple : "alain" devient le propriétaire du fichier "index.php"
sudo chown alain index.php
X - Exemple de syntaxe de CHmod
Dans la majorité des cas, vous êtes généralement propriétaire de vos fichiers et pouvez en modifier les permissions avec chmod sans privilèges ROOT.
L'utilisation de sudo ne devrait donc normalement pas être justifiée.
Si le terminal vous indique que vous n'avez pas les droits nécessaires, cela peut être le signe d'une situation inhabituelle.
Vérifiez alors les permissions et le propriétaire des fichiers concernés avant de recourir à sudo.
Les commandes ci-dessous sont données à titre d'exemple.
Adaptez-les à vos besoins, notamment aux noms et aux chemins de vos dossiers.
• Ajouter le droit d’écriture au groupe pour tous les fichiers et répertoires ~/htdocs/mon-site
chmod -R g+w ~/htdocs/mon-site
- "-R" Applique la modification récursivement à tous les fichiers et sous-dossiers (donc à tous les sous-dossiers aussi)
- "g" Concerne les permissions du groupe
- "+" Ajoute une permission sans modifier les autres
- "w" Ajoute le droit d’écriture
• Rétablir les permissions d'une arborescence
Si des modifications de permissions ou de propriétaire ont rendu votre site difficile à manipuler, les commandes suivantes permettent de rétablir des droits classiques sur l'ensemble de l'arborescence ~/htdocs/mon-site :
sudo chown -R "$USER:$USER" ~/htdocs/mon-site
find ~/htdocs/mon-site -type d -exec chmod 755 {} \;
find ~/htdocs/mon-site -type f -exec chmod 644 {} \;
• Attribuer les permissions 755 à tous les dossiers du répertoire courant, récursivement
find . -type d -exec chmod 755 {} +
• Attribuer les permissions 755 à tous les fichiers du répertoire courant, récursivement
find . -type f -exec chmod 755 {} +
Cette commande rend tous les fichiers du répertoire courant, exécutables pour leur propriétaire, récursivement.
• Attribuer les permissions 644 à tous les fichiers du répertoire courant, récursivement
find . -type f -exec chmod 644 {} +
• Attribuer les permissions 644 à tous les fichiers du répertoire courant, récursivement, sauf ceux du répertoire /CODES/BASH
find . -path './CODES/BASH' -prune -o -type f -exec chmod 644 {} +
• Attribuer récursivement, dans le répertoire courant, les permissions 755 aux fichiers dont la première ligne est (le Shebang de Bash) #!/bin/bash
find . -type f -exec sh -c 'for f do IFS= read -r first < "$f" || [ -n "$first" ] || continue; [ "$first" = "#!/bin/bash" ] && chmod 755 "$f"; done' sh {} +
Rappel : pour vous rendre dans un répertoire particulier, utiliser la commande cd (change directory).
Exemple : pour vous rendre dans le répertoire ~/htdocs (qui deviendra alors votre "répertoire courant"), lancez :
cd ~/htdocs
XI - Cas pratique
Pour que l'utilisateur actuel reprenne ses droits sur le répertoire ~/htdocs/monsite récursivement
sudo chown -R "$USER:$USER" ~/htdocs/monsite
find ~/htdocs/monsite -type d -exec chmod 755 {} \;
find ~/htdocs/monsite -type f -exec chmod 644 {} \;
Autre exemple, si vous souhaitez rétablir les permissions de toutes les images d'un dossier avec les droits 644 :
find /chemin/vers/dossier -regex ".+\.\(jpe?g\|gif\|png\)" -exec chmod 644 {} \;
NB. Les parenthèses et le caractère | doivent être échappés avec un antislash afin qu'ils soient transmis à find et interprétés comme faisant partie de l' expression rationnelle (regex) plutôt que par le shell.
Problème de permissions — Méthode brutale et très permissive
Si vous avez activé l'affichage des messages d'erreurs PHP sur un site en développement et que les fichiers contenus dans le répertoire "Dossier personnel/htdocs/mon-site/mon-dossier" vous en renvoient une ribambelle, ce qui est le cas lorsque les fichiers doivent avoir une autorisation en écriture (cache, compteurs de visite, etc.), voici une solution brutale permettant de contourner ces problèmes de permissions :
chmod -R 777 ~/htdocs/mon-site/mon-dossier
Sur un serveur de développement local, cette solution peut être acceptable pour débloquer rapidement une situation, mais elle est à éviter autant que possible. La méthode fine, passant par une exception ciblée expliquée ci-dessous est une bien meilleure approche.
XII - Méthode fine
Dans l'exemple ci-dessus, pour se simplifier la vie, on passe tout le dossier de façon brutale en 777.
Mais cela n'est pas du tout sécurisé. Il est toujours préférable de créer une exception ciblée et moins permissive.
Créer une exception ciblée
En effet pour une gestion plus fine de ce cas de figure, la bonne pratique est de créer une exception ciblée, répondant à ces paramètres :
- Votre répertoire personnel ($HOME, abrégé par ~ dans le shell) doit être configuré avec les permissions 711
- Les dossiers et fichiers restent votre propriété (vous : $USER)
- Seulement les fichiers qui doivent être modifiés par Apache ont comme groupe propriétaire www-data
- Ces fichiers particuliers accordent à leur groupe le droit de lecture et d'écriture en 664 au lieu de 644.
- Votre utilisateur fait partie du groupe www-data.
Explications : les droits 711 sur votre répertoire personnel permettent à Apache de le traverser pour atteindre ~/htdocs, sans pouvoir en afficher directement le contenu. L'accès aux fichiers et répertoires reste ensuite soumis à leurs propres permissions.
Dernier détail et non des moindres : le répertoire personnel est passé en 711, mais surtout sans modifier récursivement ses sous-répertoires et fichiers (.config, .gnupg, .local, snap, etc.) pour ne pas les impacter.
Exemple concret
• Votre site est dans le répertoire ~/htdocs/mon-site
• Vous avez un compteur de visite nommé "compteur-visite.cpt" dans le sous-dossier "compteurs"
Ainsi pour permettre à PHP (via Apache) d'écrire dans ce fichier, exécutez les quatre commandes suivantes :
chmod 711 ~
sudo chown $USER:www-data ~/htdocs/mon-site/compteurs/compteur-visite.cpt
chmod 664 ~/htdocs/mon-site/compteurs/compteur-visite.cpt
sudo usermod -a -G www-data $USER
Après cette commande, fermez puis rouvrez votre session pour que l'appartenance au groupe soit prise en compte.
Le répertoire compteurs peut rester en 755 puisque PHP ne crée pas de fichier dedans : il ne fait que modifier le fichier .cpt existant.
Et les éventuels fichiers .php de ce dossier, peuvent rester en 644, car Apache n'a pas non plus besoin d'écrire dedans.
Cet exemple montre une configuration simple (plus restrictive qu'un 777 brutal) et proche d'une logique de serveur de production, ce qui est est généralement préférable et constitue une bonne pratique.
Astuce : Si vous souhaitez modifier tous les fichiers .cpt d'un dossier (en gardant l'exemple ci-dessus) vous pouvez lancer :
sudo chown "$USER":www-data ~/htdocs/mon-site/compteurs/*.cpt
chmod 664 ~/htdocs/mon-site/compteurs/*.cpt
Ainsi PHP pourra écrire dans ces fichiers dont vous serez toujours propriétaire, le groupe et leur permissions seront appropriés.
XIII - Wordpress exemple — Sur un serveur de développement local
Prenons l'exemple d'un site WordPress que vous souhaitez rapatrier sur votre serveur local Apache, dans ~/htdocs/mon-wordpress.
Commencez par vous assurer que les fichiers appartiennent bien à votre utilisateur et rétablissez des permissions adaptées :
sudo chown -R "$USER:$USER" ~/htdocs/mon-wordpress
find ~/htdocs/mon-wordpress -type d -exec chmod 755 {} \;
find ~/htdocs/mon-wordpress -type f -exec chmod 644 {} \;
Cette configuration permet de modifier les fichiers avec votre compte utilisateur sans avoir recours à root et constitue un point de départ qui, dans la plupart des cas, sera suffisant.
Si WordPress signale ensuite qu'il ne peut pas écrire dans wp-content/uploads (par exemple), il faudra alors traiter ce répertoire comme une exception ciblée, selon la méthode expliquée précédemment.
XIV - Notes
Comment installer un serveur Apache moderne dans $HOME ?
Pour cette question, je vous invite à lire le tutoriel Apache PHP-FPM et MAriaDB dans Home
Logs d'Apache
Pour accéder au logs de votre serveur Apache 2 et voir les erreurs PHP ou les accès aux fichiers, vous les trouverez sous GNU/Linux (Debian, Ubuntu, Mint...) ici : /var/log/apache2
Commandes utiles
-
Lancer MySQL
sudo systemctl start mysql
-
Lancer le serveur Apache
sudo /etc/init.d/apache2 start
-
Arrêter Apache
sudo /etc/init.d/apache2 stop
-
Arrêter MySQL
sudo systemctl stop mysql
-
Recharger la configuration du serveur Apache
sudo /etc/init.d/apache2 reload
-
Forcer la prise en compte de la nouvelle configuration (MySQL doit être lancé avant)
sudo systemctl force-reload mysql
-
Relancer Apache (le service doit déjà être lancé)
sudo /etc/init.d/apache2 restart
-
Relancer MySQL (le service doit déjà être lancé)
sudo systemctl restart mysql
-
Savoir quelle version du serveur Apache est installée
apache2 -v
-
Savoir quelle version de MySQL est installée
mysql -V
-
Savoir quelle version de PHP est installée
php -v
Vérifier aussi avec "info.php" si c'est bien cette version que votre serveur utilise.
-
Le fichier « php.ini » sous Ubuntu est ici :
/etc/php/X.x/apache2/php.ini
Où X.x est le numéro de version de PHP.
Si vous souhaitez modifier le fichier php.ini
Par sécurité, avant vos modifications faîtes une copie "php_back.ini" de ce fichier (on ne sait jamais).
sudo nano /etc/php/X.x/apache2/php.ini
Exemple pour la version PHP 8.3, ce sera
sudo nano /etc/php/8.3/apache2/php.ini
NB. Nano (si vous ne le connaissez pas) est un éditeur qui vous permet d'éditer directement dans le terminal un fichier nécessitant les privilèges ROOT lorsqu'il est lancé avec sudo. Dans les débuts, Nano peut paraître déroutant, mais apprenez à le manier, vous ne le regretterez pas, c'est du temps que vous mettrez ensuite à profit au quotidien avec Linux.
Bash / Terminal
Pour en savoir plus sur les commandes du terminal, reportez-vous au tutoriel sur Bash, le shell Unix du projet GNU.
Vous devez marcher droit pour n'être pas berné